Niveau
Temps
XP
Avancé
« Un appareil personnel connecté au réseau d’entreprise, c’est deux mondes de sécurité qui s’ignorent mutuellement. »
Pourquoi ce cours est important
En France, plus de 70 % des salariés utilisent leur smartphone personnel pour accéder aux outils professionnels. Chaque appareil non géré est une surface d’attaque directe sur le réseau de l’entreprise, invisible pour la DSI et impossible à auditer.
- Comprendre ce que signifie BYOD et pourquoi il crée une faille structurelle.
- Identifier les vecteurs d'attaque spécifiques aux appareils personnels en contexte pro.
- Connaître les solutions MDM et les politiques BYOD efficaces à mettre en place.
- Savoir séparer concrètement ses usages pro et perso sur un seul appareil
Ce qu'est vraiment le BYOD
BYOD (Bring Your Own Device) signifie que l’employé utilise son appareil personnel pour travailler. Ce modèle pratique crée une zone grise de responsabilité.
Les vecteurs d'attaque propres au BYOD
Applications personnelles non vérifiées, réseaux domestiques non cloisonnés et absence de chiffrement exposent les données professionnelles sans alerter personne.
MDM et conteneurisation : les outils de contrôle
Un MDM (Mobile Device Management) permet à la DSI de gérer à distance un appareil perso. La conteneurisation isole les données pro dans un espace chiffré distinct.
Mettre en place une politique BYOD solide
Une politique BYOD efficace fixe les règles d’accès, impose un niveau minimal de sécurité et prévoit la procédure de départ d’un employé sans toucher au perso.
I - Le BYOD : une commodité qui cache un angle mort de sécurité
“Utiliser son iPhone perso pour lire ses mails pro semble anodin. Ce n’est pas le cas.”
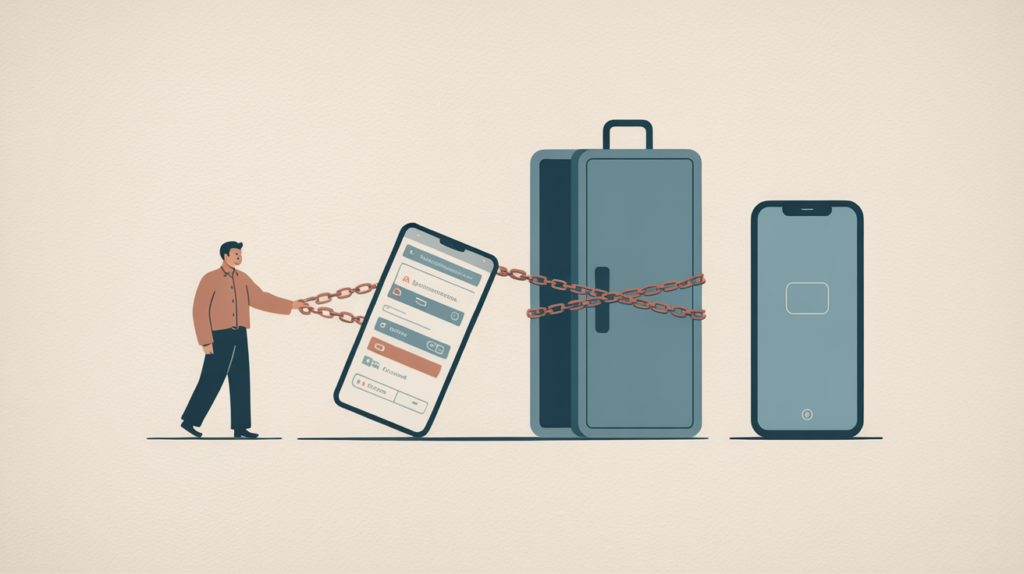
Le BYOD (Bring Your Own Device) désigne la pratique par laquelle un employé utilise son propre smartphone, tablette ou ordinateur pour accéder aux ressources de son entreprise. La frontière entre vie personnelle et professionnelle disparaît sur un seul appareil, ce qui pose un problème structurel : la DSI ne contrôle pas cet appareil.
En 2023, une étude IBM a révélé que 82 % des violations de données impliquaient des données hébergées dans des environnements cloud ou sur des appareils non gérés. L’appareil personnel est typiquement dans cette catégorie : il n’est pas enrôlé dans l’infrastructure de sécurité, ses mises à jour dépendent de l’utilisateur, et ses applications ne sont soumises à aucune politique d’entreprise.
L’erreur la plus commune est de croire que l’accès via un simple VPN suffit à sécuriser un appareil perso. Le VPN chiffre le tunnel de communication, mais il ne protège pas contre une application malveillante déjà installée sur le téléphone qui intercepte les données avant même qu’elles n’entrent dans ce tunnel.
II - Vecteurs d'attaque réels sur un appareil personnel en contexte professionnel
“Les appareils personnels cumulent des risques que l’entreprise ne peut pas voir ni corriger.”
Le premier vecteur est l’application tierce non vérifiée. Un employé installe un éditeur PDF gratuit trouvé hors du store officiel. Cette application demande les permissions d’accès au stockage, aux contacts et au presse-papiers. Si le salarié copie-colle un mot de passe ou un lien de réunion Teams, l’application peut l’exfiltrer sans laisser de trace visible.
Le deuxième vecteur est le réseau domestique partagé. Un routeur personnel non mis à jour depuis 2 ans, partagé avec des objets connectés bon marché, constitue un point d’entrée latéral. Un attaquant qui compromet ce réseau peut intercepter les communications de l’appareil professionnel sans jamais toucher au réseau de l’entreprise.
Le troisième vecteur est l’absence de chiffrement complet du stockage. Sur Android, le chiffrement est activé par défaut depuis Android 10, mais certains appareils anciens encore utilisés ne le sont pas. En cas de perte ou de vol, les données professionnelles stockées localement sont accessibles sans code PIN en utilisant des outils de récupération physique disponibles sur le marché.
Les éléments à vérifier :
- Le chiffrement sur Android : Paramètres – Sécurité – Chiffrement et identifiants
- Sur iOS, le chiffrement est actif dès qu’un code d’accès est défini.
- Désactiver la sauvegarde automatique des pièces jointes professionnelles vers iCloud ou Google Photos.
III - MDM, conteneurisation et politique BYOD : ce que l'entreprise doit exiger
“Gérer un appareil perso sans empiéter sur la vie privée de l’employé, c’est possible avec les bons outils.”
Un MDM (Mobile Device Management) est une plateforme qui permet à l’entreprise d’appliquer des politiques de sécurité sur un appareil enrôlé : imposer un code PIN de longueur minimale, forcer les mises à jour, ou effacer à distance les données professionnelles en cas de perte. Des solutions comme Microsoft Intune, Jamf ou VMware Workspace ONE proposent un mode BYOD qui sépare strictement le profil professionnel du profil personnel : l’administrateur ne voit ni les photos ni les messages perso.
La conteneurisation va plus loin : elle crée un espace applicatif chiffré et isolé sur l’appareil, dans lequel les applications professionnelles fonctionnent. Les données ne peuvent pas sortir de ce conteneur vers les applications personnelles. Samsung Knox, par exemple, propose nativement ce cloisonnement sur ses appareils Android. L’employé peut supprimer le conteneur sans affecter ses données perso, et l’entreprise peut le vider à distance sans accéder au reste du téléphone.
Une politique BYOD écrite doit formaliser 4 points :
- Les types d’appareils autorisés et leur version minimale d’OS
- Les applications professionnelles obligatoires et celles interdites
- La procédure d’effacement des données pro lors du départ du salarié
- Les conditions dans lesquelles l’entreprise peut intervenir sur l’appareil.
Sans ce document, la responsabilité légale en cas d’incident reste floue, aussi bien pour l’employeur que pour l’employé.
Si tu veux plus d’infos sur la cyber, abonne-toi.
#BYOD #CybersécuritéEntreprise #MDM #Télétravail #SécuritéMobile #PME #DonnnéesPro