Niveau
Temps
XP
Intermédiaire
« Une eSIM s’active en quelques secondes. La perdre au profit d’un pirate prend exactement le même temps. »
Pourquoi ce cours est important
Les eSIM simplifient les voyages, mais elles ouvrent aussi une surface d’attaque nouvelle. Un QR code scanné à la hâte, un opérateur local peu sécurisé ou un profil transféré sans vérification suffisent à compromettre votre numéro de téléphone et tout ce qui y est rattaché.
- Comprendre ce qu'est une eSIM et comment elle fonctionne techniquement.
- Identifier les attaques spécifiques liées à l'eSIM lors d'un déplacement.
- Appliquer les bons réglages pour sécuriser son profil eSIM avant et pendant le voyage.
L'eSIM expliquée en clair
Une eSIM est une puce SIM soudée dans l’appareil, programmable à distance via un profil téléchargé par QR code ou application.
Les attaques propres à l'eSIM
Transfert de profil forcé, QR code piégé, faux opérateur local : les vecteurs d’attaque sont précis et souvent invisibles au moment où ils frappent.
Ce que vos comptes ont en commun avec votre numéro
Banque, e-mail, réseaux sociaux : la majorité des codes de vérification arrivent par SMS, donc sur la SIM. Perdre le numéro, c’est perdre l’accès.
Réglages et réflexes avant de partir
Verrouiller le transfert de profil chez son opérateur, vérifier les profils actifs et choisir un revendeur eSIM fiable protègent efficacement.
I - Ce que cache vraiment une eSIM dans votre téléphone
“Une eSIM n’est pas une simple carte numérique : c’est une puce reprogrammable à distance.”
Contrairement à une SIM physique que vous insérez, l’eSIM (embedded SIM) est soudée à la carte mère de l’appareil. Elle peut stocker plusieurs profils d’opérateurs simultanément, que l’on active ou désactive sans manipulation physique. Sur iPhone 15 ou Google Pixel 8, certains modèles ne disposent même plus de tiroir SIM physique.
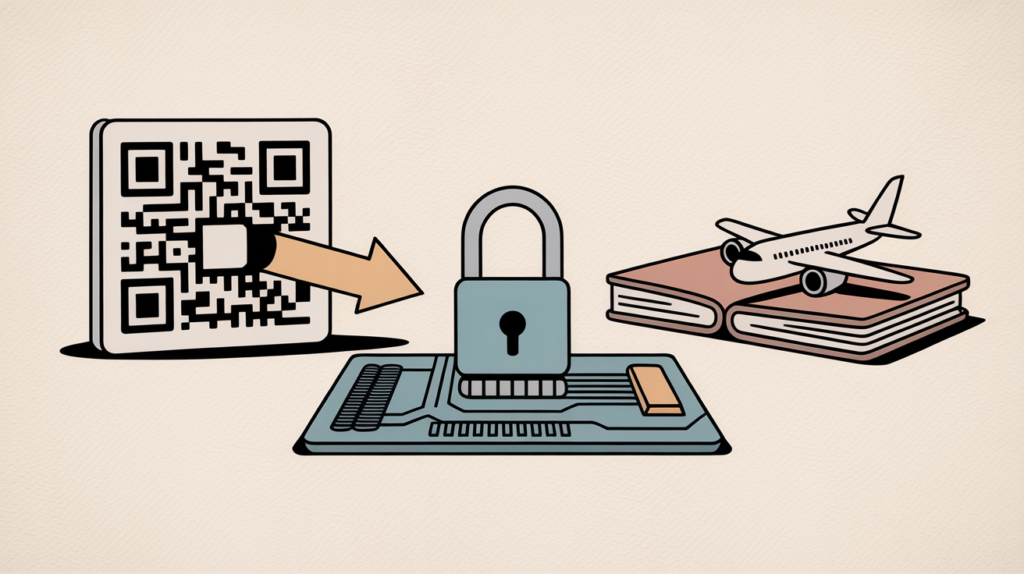
Le profil opérateur s’installe via un QR code ou une application. Ce QR code contient une URL pointant vers un serveur SM-DP+ (Server Manager Data Preparation), le serveur officiel qui livre le profil chiffré à la puce. C’est précisément ce mécanisme de téléchargement à distance qui crée une fenêtre d’attaque absente des SIM classiques.
En voyage, beaucoup achètent une eSIM locale auprès de revendeurs tiers en ligne pour éviter les frais d’itinérance. Ces plateformes agrègent des forfaits de dizaines d’opérateurs locaux, souvent peu connus. Le problème : la qualité de sécurité de la chaîne de distribution varie considérablement d’un revendeur à l’autre.
II - Les attaques ciblant l'eSIM que les voyageurs ne voient pas venir
“Le vol de numéro via eSIM est plus discret et plus rapide qu’un SIM swap classique.”
Le SIM swap eSIM fonctionne différemment du SIM swap traditionnel. Un attaquant n’a pas besoin de se rendre en boutique avec une fausse pièce d’identité. Il lui suffit d’accéder au compte client de votre opérateur (via phishing ou credential stuffing) et de déclencher un transfert de profil vers un appareil qu’il contrôle. Certains opérateurs en dehors de l’Union Européenne n’envoient aucune confirmation par e-mail avant d’exécuter ce transfert.
Le QR code piégé est une autre menace concrète. Des faux QR codes ont été signalés dans des aéroports en Asie du Sud-Est et en Amérique du Sud, collés sur des affiches ou glissés dans des brochures touristiques. Scanner un tel code ne télécharge pas un profil légitime mais redirige vers une page de phishing qui vole vos identifiants opérateur.
Une fois votre numéro transféré, l’attaquant reçoit tous vos SMS à votre place, y compris les codes de double authentification. En 2023, des chercheurs de Kaspersky ont documenté des cas où des comptes bancaires avaient été vidés en moins de 20 minutes après un transfert de profil eSIM non autorisé en Europe de l’Est.
III - Préparer et sécuriser son eSIM avant de quitter le territoire
“La protection de votre eSIM se configure avant le départ, pas depuis l’aéroport.”
La première action est de contacter votre opérateur principal pour activer le verrouillage de transfert de profil, parfois appelé port-out protection ou SIM lock. En France, Orange, SFR et Bouygues proposent cette option dans l’espace client ou par téléphone. Elle oblige l’opérateur à vous contacter sur un canal secondaire (e-mail ou appel vers un numéro de confiance) avant tout transfert.
Pour choisir un revendeur eSIM de voyage, privilégiez ceux qui publient explicitement le nom du serveur SM-DP+ et qui sont partenaires directs d’opérateurs certifiés GSMA. Airalo, Holafly et Maya Mobile sont régulièrement audités. Évitez les offres vendues via des groupes Facebook, Telegram ou des sites sans mentions légales vérifiables.
Sur votre appareil, allez dans Réglages puis Données mobiles (iOS) ou Réseau mobile (Android) pour vérifier la liste des profils eSIM installés. Supprimez tout profil inconnu ou inactif depuis plus de six mois. Sur iPhone, chaque profil porte un libellé modifiable : renommez-les clairement pour détecter immédiatement tout profil ajouté sans votre accord.
Enfin, dissociez votre numéro de téléphone principal de la double authentification de vos comptes les plus sensibles avant de voyager. Utilisez une application TOTP comme Aegis ou Ente Auth à la place. Ainsi, même si votre numéro est temporairement compromis, vos comptes bancaires et e-mails restent hors de portée.
Si tu veux plus d’infos sur la cyber, abonne-toi.
#eSIM #SécuritéMobile #Voyage #SIMSwap #ProtectionDonnées #Cybersécurité #Smartphone