Niveau
Temps
XP
Débutant
« Un cadenas sur une porte signifie que la serrure fonctionne, pas que la maison est la bonne. »
Pourquoi ce cours est important
Tout le monde a appris à chercher le cadenas avant de saisir un mot de passe. Pourtant, des milliers de sites de phishing affichent ce même cadenas depuis 2018. Comprendre ce qu’il garantit vraiment, et ce qu’il ne garantit pas, change radicalement vos réflexes de navigation.
- Comprendre ce que chiffre réellement HTTPS et ce qu'il ne protège pas.
- Savoir lire un certificat TLS pour vérifier l'identité d'un site.
- Reconnaître les signaux d'une attaque par interception de trafic chiffré.
- Appliquer les réglages navigateur qui renforcent la vérification des certificats.
Ce que fait vraiment HTTPS
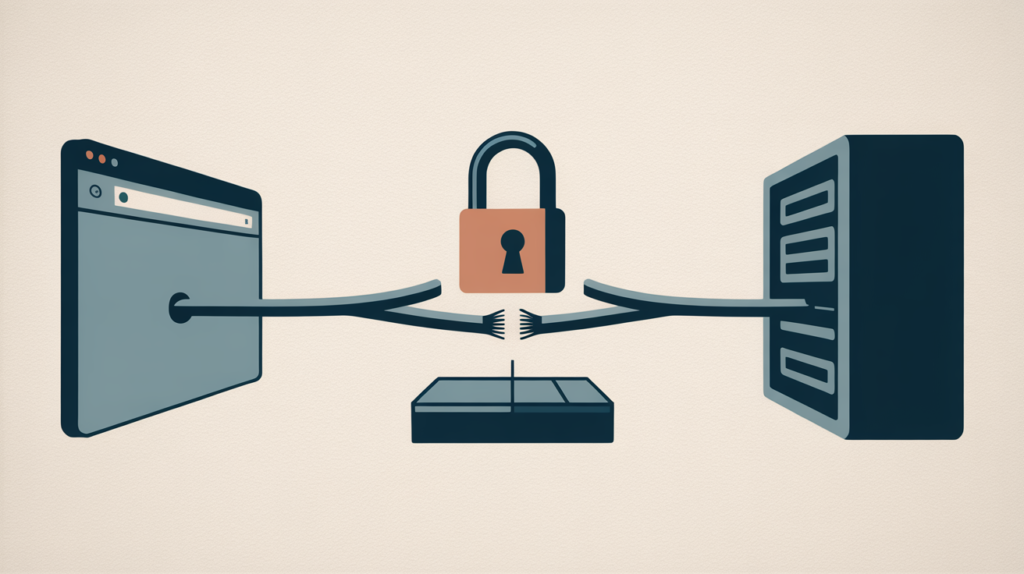
HTTPS chiffre le trajet des données entre ton navigateur et le serveur, mais ne vérifie pas que ce serveur est légitime.
Lire un certificat TLS en 30 secondes
Le certificat contient le nom exact du site, l’autorité qui l’a signé et sa date d’expiration, tous visibles en deux clics.
L'attaque man-in-the-middle expliquée
Un pirate peut s’intercaler dans la connexion en présentant son propre certificat valide, sans que tu le remarques.
Les réglages qui font la différence
Activer HTTPS-Only Mode et vérifier HSTS dans ton navigateur réduit drastiquement la surface d’attaque au quotidien.
I - HTTPS chiffre le tunnel, pas la destination
“Le cadenas prouve que la connexion est chiffrée, pas que le site est honnête.”
HTTPS signifie que les données échangées entre ton navigateur et le serveur sont chiffrées grâce au protocole TLS (Transport Layer Security). Concrètement, si quelqu’un intercepte le trafic sur le réseau, il ne voit que du bruit incompréhensible. C’est une vraie protection contre l’écoute passive sur un Wi-Fi partagé.
Mais HTTPS ne dit rien sur l’identité réelle du propriétaire du site. N’importe qui peut créer un domaine comme ‘paypa1-secure.com‘, obtenir un certificat TLS gratuit via Let’s Encrypt en quelques minutes, et afficher le même cadenas que le vrai PayPal. Selon l’Anti-Phishing Working Group, plus de 83 % des sites de phishing actifs en 2023 utilisaient HTTPS.
Le cadenas signifie donc uniquement ceci : les données voyagent chiffrées jusqu’à ce serveur. Ce serveur est-il bien celui que tu crois visiter ? C’est une question entièrement séparée, et c’est là qu’intervient la lecture du certificat.
II - Lire un certificat TLS avant d'envoyer quoi que ce soit
“Le certificat contient des informations précises que la plupart des gens n’ouvrent jamais.”
- Dans Chrome ou Edge, clique sur le cadenas dans la barre d’adresse, puis sur ‘La connexion est sécurisée’, puis sur ‘Le certificat est valide’.
- Dans Firefox, clique sur le cadenas, puis ‘Plus d’informations’, puis ‘Afficher le certificat’.
Tu vois alors trois champs essentiels : le champ ‘Délivré à’ (le nom exact du domaine), le champ ‘Délivré par’ (l’autorité de certification) et la date de validité.
Le champ ‘Délivré à’ doit correspondre exactement à l’adresse dans ta barre d’URL. Un certificat émis pour ‘paypal.com‘ ne couvre pas ‘paypal.secure-login.com‘. Les certificats de type DV (Domain Validation) vérifient uniquement que le demandeur contrôle le domaine, sans aucune vérification d’identité réelle. Les certificats EV (Extended Validation) imposent une vérification juridique de l’organisation, mais ils sont devenus rares car les navigateurs ont supprimé leur affichage spécial en 2019.
Une autorité de certification (CA) est un organisme tiers de confiance qui signe les certificats. Ton navigateur embarque une liste d’environ 150 CA reconnues. Si un certificat est signé par une CA inconnue ou expirée, le navigateur affiche une alerte rouge. Ne jamais cliquer sur ‘Continuer quand même’ sur ce type d’alerte.
- Champ ‘Délivré à’ : doit correspondre mot pour mot à l’URL visible dans la barre d’adresse.
- Champ ‘Délivré par’ : préfère une CA connue (DigiCert, Sectigo, Let’s Encrypt pour les sites perso).
- Date de validité : un certificat expiré est un signal d’alerte, même sur un site que tu connais.
III - Attaques réelles et réglages de défense
“Une attaque man-in-the-middle peut rester invisible sans les bons réglages activés.”
Une attaque man-in-the-middle (MITM) consiste pour un pirate à s’intercaler entre ton navigateur et le vrai serveur. Il présente son propre certificat à ton navigateur et établit une connexion HTTPS séparée avec le serveur. Tu vois un cadenas valide, mais tes données transitent en clair chez lui avant d’être retransmises. Ce type d’attaque est courant sur les réseaux Wi-Fi d’entreprise qui utilisent un proxy SSL d’inspection pour surveiller le trafic interne.
Le mécanisme HSTS (HTTP Strict Transport Security) est une défense efficace contre les MITM opportunistes. Quand un site déclare HSTS, ton navigateur refuse toute connexion non chiffrée à ce domaine, même si on tente de te rediriger vers une version HTTP. Dans Firefox, tape ‘about:preloads’ dans la barre d’adresse pour consulter la liste des sites protégés par HSTS préchargé.
- Dans Firefox, active le mode HTTPS uniquement via Paramètres, Confidentialité et sécurité, section ‘Mode HTTPS uniquement’.
- Dans Chrome, tape ‘chrome://settings/security’ et active ‘Toujours utiliser des connexions sécurisées’.
Ces deux réglages font que le navigateur bloque automatiquement toute tentative de chargement d’une page en HTTP non chiffré, sans que tu aies à y penser.
Si tu veux plus d’infos sur la cyber, abonne-toi.
#HTTPS #TLS #CertificatNumérique #ManInTheMiddle #SécuritéWeb #Phishing #HSTS